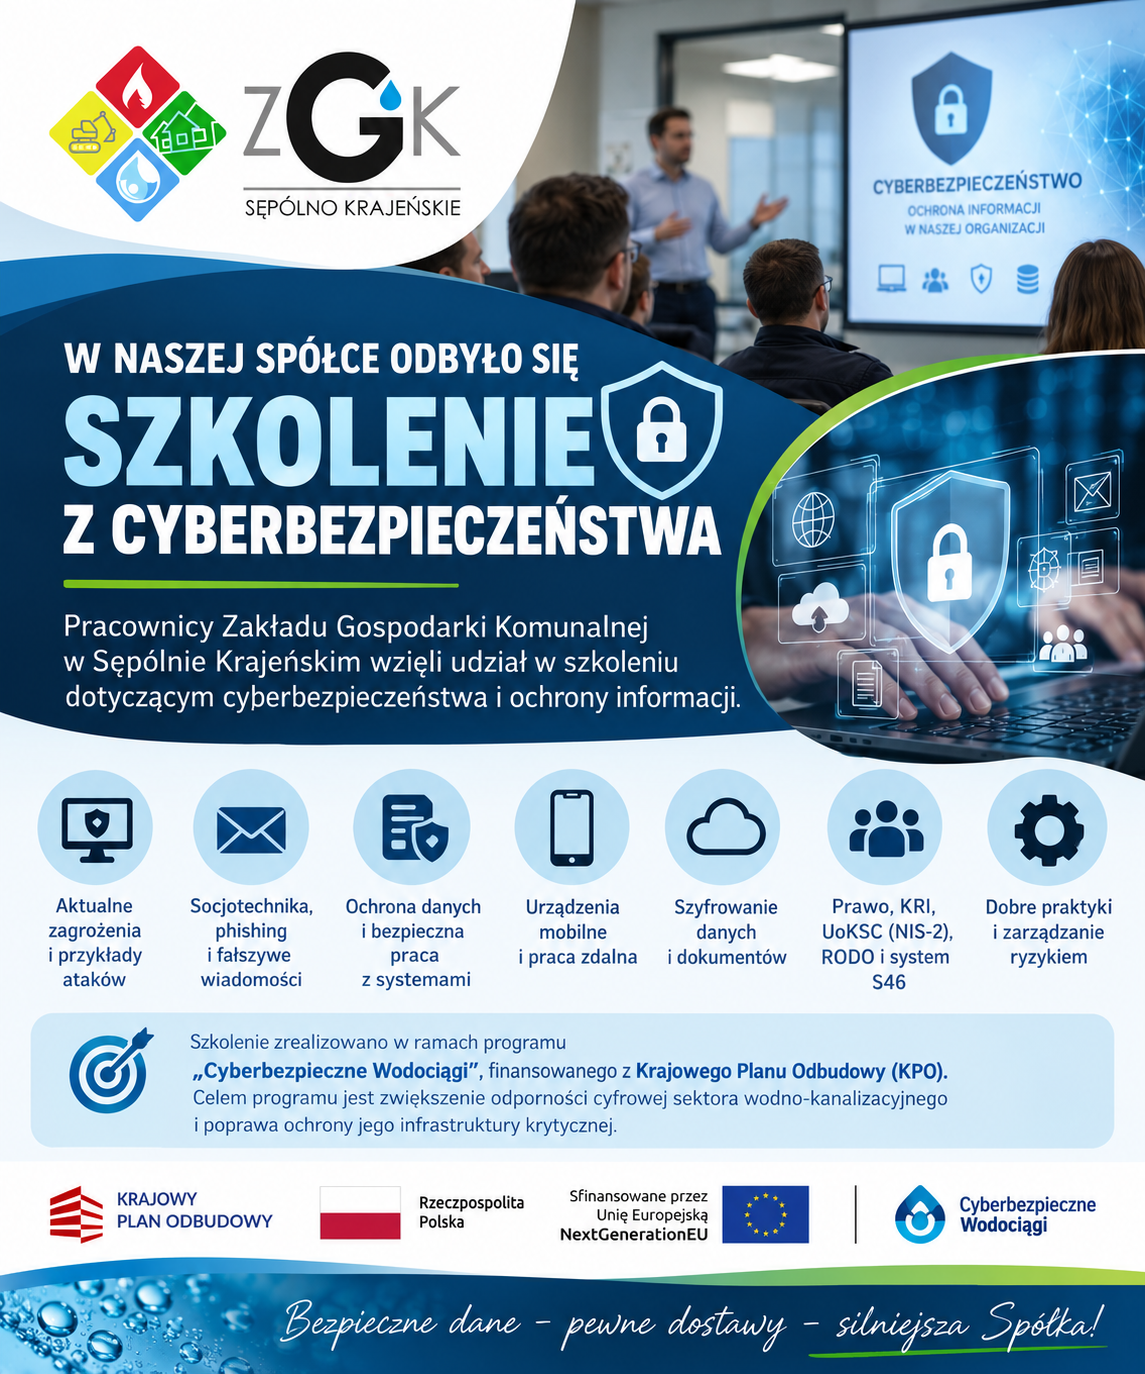
Zakład Gospodarki Komunalnej w Sępólnie Krajeńskim prowadzi cykl szkoleń dla pracowników obszarów IT/OT/ICT dotyczących identyfikowania cyberzagrożeń oraz ochrony informacji. Szkolenia są realizowane w ramach programu „Cyberbezpieczne Wodociągi”, finansowanego z Krajowego Planu Odbudowy (KPO). Program ma na celu zwiększenie odporności cyfrowej sektora wodno-kanalizacyjnego i poprawę ochrony jego infrastruktury krytycznej.
Podczas szkoleń omówiono prawne aspekty bezpieczeństwa informacji, socjotechnikę, przykłady aktualnych ataków, kradzież i wyłudzanie danych oraz konsekwencje cyberataków. Uczestnicy zapoznali się z zasadami bezpiecznego korzystania z systemów informatycznych, ochrony stanowiska pracy, pracy zdalnej, zabezpieczania urządzeń mobilnych i szyfrowania plików. Wśród poruszanych tematów znalazły się również kultura ochrony informacji i dojrzałość organizacji, identyfikowanie fałszywych wiadomości, zagrożenia związane ze sztuczną inteligencją oraz wykorzystanie białego wywiadu (OSINT) w wodociągach.
Program zrealizowanych szkoleń obejmował następujące zagadnienia:
Szkolenie z zakresu cyberbezpieczeństwa poprowadziła firma Doering&Partnerzy , twórcy platformy Cyber3, specjalizującej się w tej dziedzinie. Podczas zajęć szczegółowo przedstawiono m.in.:
Specjaliści ds. cyberbezpieczeństwa i audytorzy dr inż. Marek Doering oraz mgr Artur Janicki zaprezentowali dobre praktyki związane z tworzeniem silnych haseł, bezpieczną pracą zdalną oraz fizycznym zabezpieczaniem nośników danych i dokumentów. Przedstawili także zasady bezpiecznego korzystania z pakietu Microsoft Office i przeglądarek internetowych, podkreślając znaczenie aktualizacji oprogramowania oraz szyfrowania.
Pracownicy Zakładu Gospodarki Komunalnej w Sępólnie Krajeńskim poznali również sposoby prawidłowego klasyfikowania i zgłaszania incydentów naruszenia danych. Znaczną część szkolenia poświęcono zagrożeniom szczególnie istotnym dla sektora wodno-kanalizacyjnego — atakom ransomware, polegającym na zaszyfrowaniu danych, oraz socjotechnice. Zajęcia pozwoliły pracownikom nauczyć się rozpoznawania technik manipulacji i świadomego udostępniania informacji w internecie.
Przedstawiono sposoby przeprowadzania ataków na komputery oraz zagrożenia związane z sieciami Wi-Fi i fałszywymi wiadomościami e-mail. W ramach 10 zadań uczestnicy ćwiczyli rozpoznawanie phishingu oraz jego odmian, takich jak smishing i vishing.
Spotkanie zakończył panel dotyczący zagadnień prawnych. Omówiono w nim odpowiedzialność pracownika za ochronę danych w świetle KRI oraz UoKSC (NIS-2), a także ochronę zwykłych i wrażliwych (sensytywnych) danych osobowych w kontekście RODO.